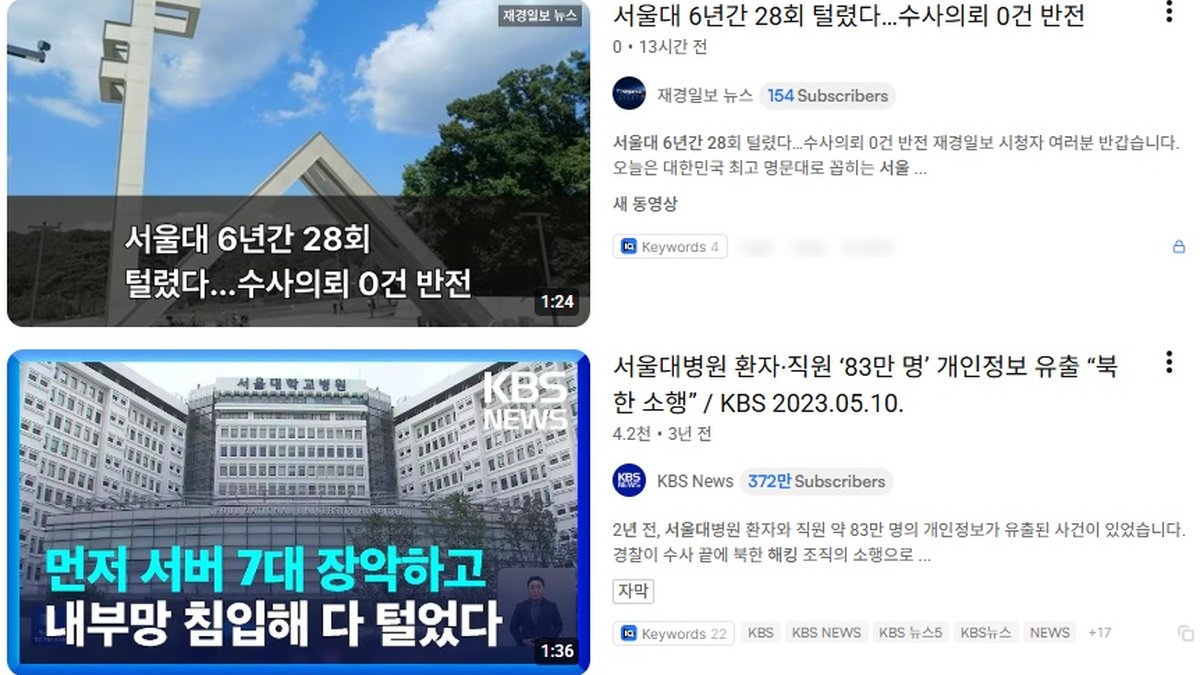
서울대학교가 최근 6년 동안 총 28차례 해킹 피해를 입었으며, 이 과정에서 학생과 교직원 등 학내 구성원의 개인정보 1,132건이 유출된 것으로 확인됐다. 국내 대표 연구중심대학인 서울대에서 사이버 공격이 반복된 사실이 드러나면서 대학 정보보안 체계 전반을 점검해야 한다는 지적이 나온다.
조선일보가 11일 보도한 내용에 따르면 서울대가 국회 교육위원회 소속 백승아 의원실에 제출한 자료에서 2021년부터 최근까지 발생한 해킹 피해가 확인됐다. 피해 경로별로는 학과 시스템을 통한 공격이 19건으로 전체의 약 68%를 차지했다. 교수와 연구팀, 연구실 등 개별 조직을 대상으로 한 피해도 6건 있었으며, 산하 연구소 서버를 통한 사례도 2건 집계됐다.
개인정보 유출 규모가 가장 컸던 사고는 2021년에 발생했다. 당시 해커들은 특정 연구실 서버를 거쳐 서울대 홈페이지 서버에 악성 프로그램을 설치하고 원격으로 명령을 수행하는 방식으로 침투한 것으로 파악됐다. 이 사고로 이름과 이메일 주소, 포털 아이디, 소속 및 재직 정보 등 1,130건의 개인정보가 유출됐다.
2024년에는 산하 연구소 서버가 해킹을 당해 연구원의 약력과 이력서 파일 등 개인정보 2건이 유출됐다. 나머지 26건에서는 직접적인 개인정보 유출 정황이 확인되지 않았지만, 공격 시도 자체가 꾸준히 늘고 있다는 점이 우려 요인으로 꼽힌다.
서울대를 겨냥한 해킹 시도는 2024년 561건에서 2025년 575건으로 증가했고, 올해에는 588건으로 집계됐다. 대학에는 학생과 교직원의 개인정보뿐 아니라 연구 자료와 국가 연구개발 성과 등 민감한 정보가 다수 보관돼 있어 보안 사고가 단순한 계정 유출을 넘어 연구 자산 유출로 이어질 수 있다는 우려가 나온다.
전문가들은 학과와 연구실마다 분산된 시스템의 보안 수준을 끌어올리고, 오래된 서버와 취약한 인증 체계를 정기적으로 점검해야 한다고 지적한다. 침해 사고가 발생했을 때 신속하게 원인을 파악하고 피해 규모를 공개하는 대응 체계도 필요하다.
반복된 공격을 막기 위해서는 중앙 차원의 보안 관리뿐 아니라 개별 연구실과 학과의 보안 책임을 명확히 하고, 구성원 대상 교육과 사고 대응 훈련을 강화해야 한다는 목소리가 커지고 있다.