인공지능(AI) 기술과 대규모 개인정보 유출 사태가 맞물리면서, 이를 악용한 여행 관련 피싱 사기가 갈수록 고도화되고 있다.
과거의 조잡한 사기와 달리, 소비자가 실제로 예약한 세부 내역까지 정확히 꿰뚫고 접근하는 수법이 확산되면서 휴가를 앞둔 여행객들의 각별한 주의가 요구된다.
진화한 수법: 호텔 예약 정보·금액까지 아는 '맞춤형 피싱'
사기범들은 단순히 불특정 다수에게 문자나 이메일을 보내는 과거의 수법에서 벗어나, 소비자의 실제 숙박 날짜, 호텔 이름, 결제 금액까지 정확히 파악한 뒤 접근하고 있다. 사기꾼들의 함정이 매우 정교해진 것이다.
보안 전문가들에 따르면, 사기범들은 호텔 예약 관리 시스템이나 호텔 제휴 직원들을 대상으로 타겟형 피싱(Spear Phishing)을 감행해 로그인 권한과 내부 예약 데이터베이스를 탈취하고 있다.
이들은 피해자에게 "결제에 문제가 생겼다"라거나 "추가 인증이 필요하다"는 내용의 문자나 이메일을 발송해 가짜 결제 페이지로 유도한 뒤 금전을 가로챈다. 실제 정보와 일치하기 때문에 피해자들은 의심 없이 속아 넘어가기 쉽다.
항공편 취소 사칭 및 기타 주요 타겟 수법
사기꾼들이 노리는 것은 돈으로, 어떻게 해서든 가짜 항공편 결제를 유도한다.
출발을 앞둔 여행객에게 항공편이 취소·지연되었다는 긴급 메시지를 보내고, 이를 해결하기 위해 추가 비용이나 수수료를 요구하는 수법도 성행하고 있다.
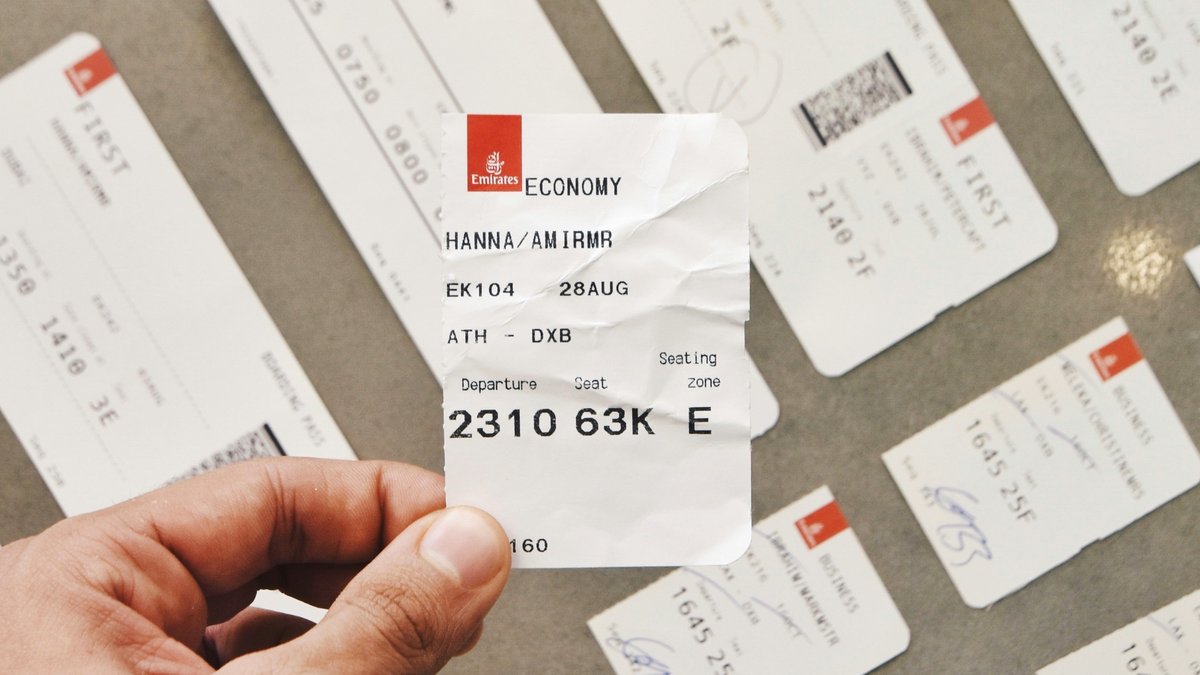
여행의 설레는 마음을 담아 소셜미디어에 올리는 탑승권 사진 역시 주요 표적이 된다. 바코드나 QR코드 속에는 생각보다 상세한 개인 예약 정보와 마일리지 번호 등이 담겨 있어 해커들의 먹감이 되기 쉽다. 따라서 소셜미디어에 탑승권(Boarding Pass)을 공유하는 행위는 절대 금물이며, 자신을 스스로 해킹과 사기범들에게 노출시키는 자살 행위다.
공항, 호텔, 관광지 등 공공 장소 무료 와이파이나 식당 테이블에 부착된 QR코드를 변조해 개인정보를 탈취하는 수법(Quishing) 역시 보안 업계가 경고하는 대표적인 위협이다.
피해를 막는 예방 수칙
연방거래위원회(FTC)와 각국 보안 전문가들은 지능화되는 여행 사기로부터 자산을 지키기 위해 다음의 수칙을 엄수할 것을 거듭 당부하고 있다.
결제 오류나 예약 취소 문자를 받더라도, 절대 그 문자 안에 포함된 링크(URL)를 누르거나 적힌 전화번호로 연락하지 말아야 한다. 메시지에 링크나 전화번호가 있으면 일단 의심부터 하고 봐야 한다.
호텔이나 항공사 관련 긴급 연락을 받았다면, 반드시 본인이 직접 북마크해 둔 공식 웹사이트나 앱에 로그인하여 예약 상태를 확인해야 한다. 공식 채널에서 반드시 직접 확인해야 한다.
여행지에서는 가급적 공공 와이파이를 이용한 금융거래나 이메일 로그인을 피하고, 식당 등의 QR코드가 의심스러울 경우 직원에게 직접 메뉴나 결제 정보를 재확인하는 것이 안전하다.